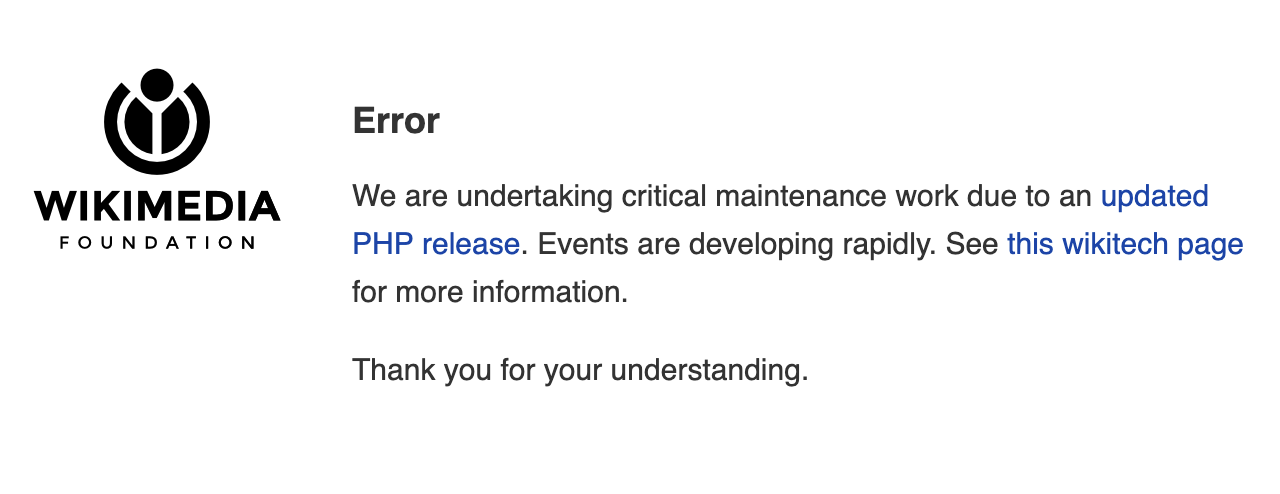
PHP programlama dilinde tespit edilen iki kritik güvenlik açığı, dünya çapında milyonlarca web sitesini etkileyerek geniş çaplı kesintilere yol açtı. Güvenlik araştırmacıları, açıkların uzaktan kod yürütülmesine olanak tanıdığını ve saldırganların sunucular üzerinde tam kontrol sağlayabileceğini belirtiyor. PHP'nin yaygın kullanımı nedeniyle, e-ticaret sitelerinden kurumsal platformlara kadar birçok çevrimiçi hizmet geçici olarak erişime kapatıldı. Olay, yazılım dünyasında büyük yankı uyandırırken, uzmanlar acil yama uygulanması gerektiği konusunda uyarıyor.
Açıkların Doğası ve Etkisi
Keşfedilen ilk açık, PHP'nin oturum yönetimi mekanizmasında bulunuyor ve yetkisiz kullanıcıların oturum verilerini ele geçirmesine olanak tanıyor. İkinci açık ise dosya yükleme işlemlerindeki doğrulama eksikliğinden kaynaklanıyor ve kötü niyetli kişilerin sunucuya zararlı dosyalar yüklemesine imkan veriyor. Her iki açık da CVSS (Ortak Güvenlik Açığı Puanlama Sistemi) ölçeğinde 9.8 gibi kritik bir puanla derecelendirildi. Güvenlik uzmanları, bu açıkların aktif olarak istismar edildiğine dair kanıtlar bulunduğunu belirtiyor.
Açıkların duyurulmasının ardından, dünya genelinde binlerce web sitesi geçici olarak kapatıldı veya bakım moduna alındı. Özellikle küçük ve orta ölçekli işletmelerin yoğun olarak kullandığı içerik yönetim sistemleri (CMS) ve e-ticaret platformları bu durumdan ciddi şekilde etkilendi. Sosyal medyada birçok kullanıcı, alışveriş sitelerine erişim sağlayamadıklarını ve hizmet kesintileri yaşadıklarını bildirdi.
PHP'nin Yaygınlığı ve Riskin Boyutu
PHP, web geliştirme dünyasında en yaygın kullanılan dillerden biri olarak biliniyor. W3Techs verilerine göre, tüm web sitelerinin yaklaşık %77'si PHP tabanlı altyapılar kullanıyor. WordPress, Drupal, Joomla gibi popüler içerik yönetim sistemlerinin yanı sıra Laravel ve Symfony gibi çerçeveler de PHP üzerine inşa edilmiş durumda. Bu denli geniş bir kullanım tabanı, açıkların etkisini katlayarak artırıyor.
Güvenlik şirketi Wordfence'in raporuna göre, açıkların yayılmasının ardından ilk 24 saat içinde 50.000'den fazla saldırı girişimi tespit edildi. Saldırganlar, özellikle yama uygulamamış siteleri hedef alarak veri çalmaya, fidye yazılımı bulaştırmaya veya siteleri ele geçirmeye çalışıyor. Uzmanlar, kullanıcı verilerinin tehlikeye girebileceği konusunda uyarıyor.
Alınan Önlemler ve Öneriler
PHP geliştirici ekibi, açıkları gideren güvenlik yamalarını içeren 8.1.27, 8.2.14 ve 8.3.2 sürümlerini yayınladı. Ancak birçok web sitesi sahibi henüz güncellemeyi uygulamış değil. Güvenlik uzmanları, tüm PHP tabanlı sistemlerin en kısa sürede güncellenmesi gerektiğini vurguluyor. Ayrıca, web uygulama güvenlik duvarı (WAF) kullanımı ve düzenli güvenlik taramaları gibi ek önlemlerin alınması öneriliyor.
Türkiye'de de durum farklı değil. Birçok yerli e-ticaret sitesi ve kurumsal web sitesi, açıkların duyulmasının ardından geçici olarak kapatıldı. Uzmanlar, özellikle küçük işletmelerin teknik yetersizlikler nedeniyle güncellemeleri geciktirebileceğine dikkat çekiyor. Bu durum, siber güvenlik açısından ciddi bir risk oluşturuyor.
Arka Plan ve Gelecek Perspektifi
PHP'nin tarihine bakıldığında, daha önce de benzer kritik açıkların ortaya çıktığı görülüyor. 2019'da keşfedilen CVE-2019-11043 açığı, milyonlarca siteyi etkilemişti. Ancak bu son açıklar, etki alanının genişliği ve istismar kolaylığı nedeniyle daha büyük bir tehdit oluşturuyor. Uzmanlar, yazılım geliştirme süreçlerinde güvenlik odaklı yaklaşımların benimsenmesi gerektiğini belirtiyor.
Bu olay, açık kaynak yazılımların güvenlik yönetimi konusundaki tartışmaları yeniden alevlendirdi. Açık kaynak toplulukları, güvenlik açıklarının hızlı bir şekilde yamalanması için daha fazla kaynağa ve işbirliğine ihtiyaç duyulduğunu vurguluyor. Öte yandan, web sitesi sahiplerinin düzenli güncelleme alışkanlığı kazanması ve güvenlik konusunda bilinçlenmesi büyük önem taşıyor.
Sonuç olarak, PHP'deki kritik açıklar, dijital dünyanın ne kadar kırılgan olabileceğini bir kez daha gözler önüne serdi. Teknoloji devleri ve güvenlik uzmanları, benzer olayların yaşanmaması için sürekli tetikte olunması gerektiğini hatırlatıyor. Kullanıcılar ise kişisel verilerinin güvenliği konusunda endişeli. Gelecekte, yazılım güvenliği konusunda daha sıkı önlemler alınması ve farkındalığın artırılması bekleniyor.