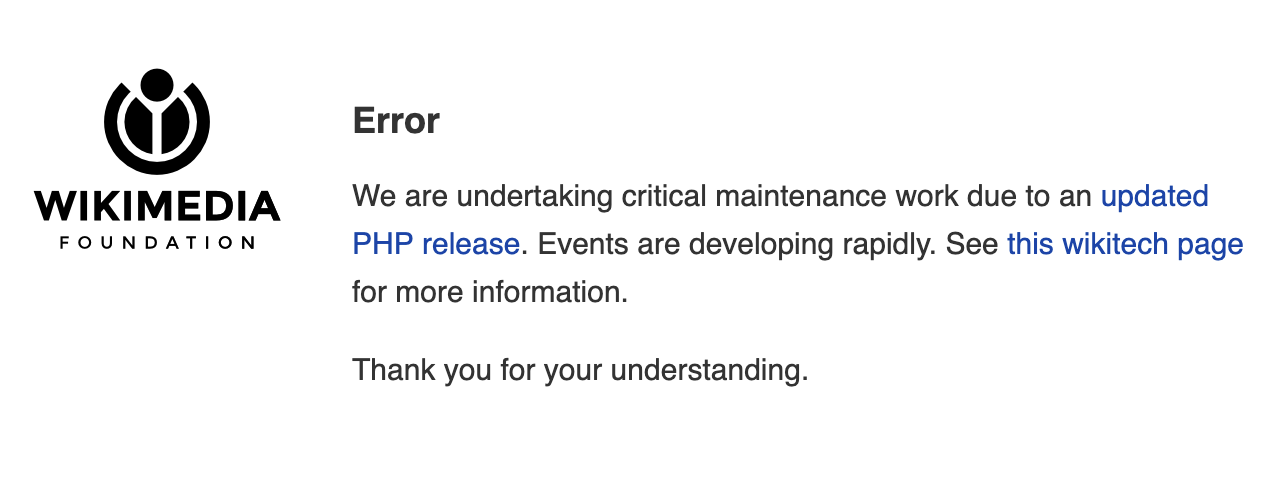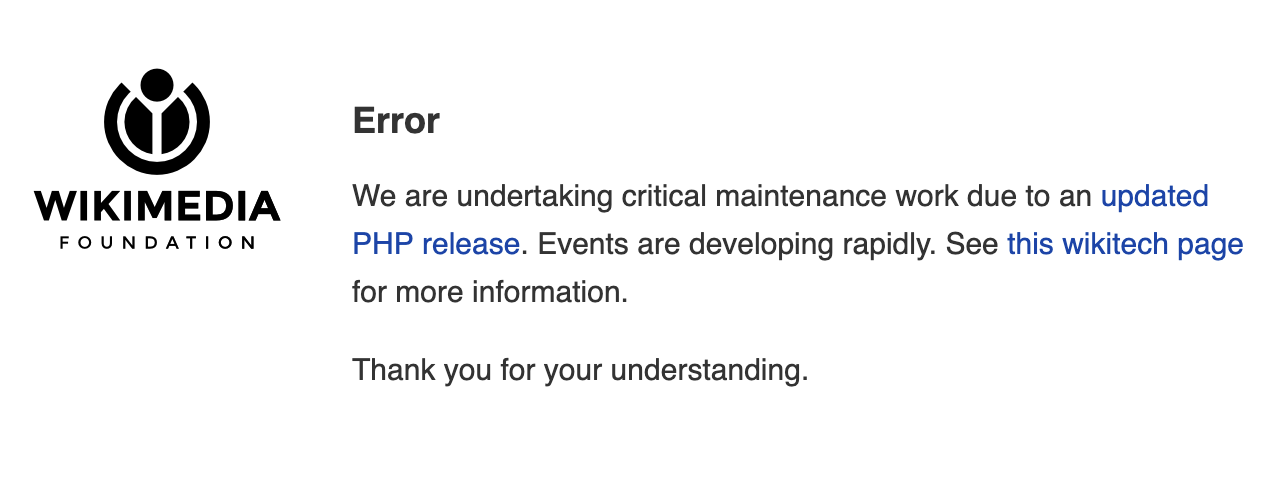
Dünya genelinde binlerce web sitesi, PHP programlama dilinde tespit edilen kritik güvenlik açıkları nedeniyle geçici olarak erişime kapatıldı. Hükümet, kamu kurumları ve medya kuruluşlarına ait sitelerin etkilendiği olayda, siber güvenlik uzmanları acil önlem alınması gerektiğini vurguluyor. Açığın, PHP'nin yaygın kullanılan bir bileşeninde keşfedildiği ve henüz yamalanmamış sistemlerde uzaktan kod çalıştırmaya olanak tanıdığı belirtiliyor.
PHP Açığı Nedir ve Neden Bu Kadar Etkili?
PHP, dünya çapında milyonlarca web sitesinin altyapısında kullanılan açık kaynaklı bir betik dilidir. Özellikle içerik yönetim sistemleri (WordPress, Drupal, Joomla gibi) ve e-ticaret platformları yoğun olarak PHP'ye dayanır. Güvenlik araştırmacıları, PHP'nin 8.1 ve 8.2 sürümlerinde bulunan bir açığın, kötü niyetli kişilerin sunuculara uzaktan erişip kod çalıştırmasına imkân verdiğini açıkladı. Bu tür açıklar, veri sızıntısı, fidye yazılımı bulaştırma ve hizmet dışı bırakma saldırıları için kapı aralıyor.
Açığın teknik detayları henüz kamuoyuyla tam olarak paylaşılmadı; ancak güvenlik uzmanları, istismar edilmesinin oldukça kolay olduğunu ve aktif olarak sömürüldüğüne dair kanıtlar bulunduğunu belirtiyor. PHP geliştirici ekibi, sorunu gidermek için bir yama yayınladı ancak birçok sistem yöneticisinin güncellemeyi henüz uygulamadığı tahmin ediliyor.
Hangi Siteler Etkilendi?
İlk belirlemelere göre, etkilenen siteler arasında çeşitli ülkelerin hükümet portalları, belediye hizmet sayfaları, haber siteleri ve üniversite web siteleri bulunuyor. Örneğin, bazı Avrupa ülkelerinde kamu kurumlarının siteleri saatler boyunca erişilemez durumdaydı. Türkiye'den de bazı belediye ve kamu sitelerinin geçici olarak kapatıldığı, kullanıcıların hata mesajlarıyla karşılaştığı bildirildi. Medya kuruluşları, içerik yönetim sistemlerini güncelleyene kadar yayınlarına ara verme kararı aldı.
Siber güvenlik firması Cloudflare, küresel ağ üzerinde bu açığı hedef alan saldırı girişimlerinde son 24 saatte belirgin bir artış gözlemlediklerini duyurdu. Şirket, müşterilerine acil yama talimatları gönderdi. Benzer şekilde, birçok barındırma sağlayıcısı da sunucularında ek güvenlik önlemleri aldı ve şüpheli trafiği engellemeye başladı.
Uzmanlardan Acil Çağrı
Konuya ilişkin açıklama yapan siber güvenlik uzmanı Dr. Elif Demir, "Bu açık, son yılların en ciddi PHP güvenlik krizlerinden biri olma potansiyeli taşıyor. Özellikle paylaşımlı hosting kullanan küçük işletmeler ve bireysel site sahipleri büyük risk altında. Herkesin en kısa sürede PHP sürümünü güncellemesi ve güvenlik duvarı kurallarını gözden geçirmesi gerekiyor" dedi. Demir, ayrıca yama uygulanana kadar kritik sitelerin geçici olarak kapatılmasının doğru bir önlem olduğunu sözlerine ekledi.
PHP'nin resmi güvenlik ekibi, yamayı tüm desteklenen sürümler için yayınladığını ancak kullanıcıların güncellemeyi manuel olarak yapması gerektiğini açıkladı. Otomatik güncelleme özelliği kapalı olan sistemlerin büyük risk altında olduğu vurgulanıyor. Uzmanlar, özellikle eski PHP sürümlerini kullanan sitelerin derhal yükseltme yapması gerektiğini belirtiyor.
Olayın Arka Planı ve Gelecek Perspektifi
PHP, 1990'ların ortasından bu yana web geliştirmede yaygın olarak kullanılıyor ve zaman zaman güvenlik açıklarıyla gündeme geliyor. Ancak bu son olay, açığın yaygınlığı ve etkisi nedeniyle öncekilerden ayrışıyor. Son yıllarda birçok kuruluş, daha güvenli alternatiflere yönelme eğiliminde olsa da PHP'nin pazar payı hâlâ oldukça yüksek. W3Techs verilerine göre, tüm web sitelerinin yaklaşık %75'i PHP tabanlı.
Bu tür olaylar, açık kaynak yazılımlarda güvenlik güncellemelerinin ne kadar kritik olduğunu bir kez daha gözler önüne seriyor. Uzmanlar, işletmelerin ve kurumların düzenli güvenlik denetimleri yapmaları, yazılım sürümlerini güncel tutmaları ve acil durum planları hazırlamaları gerektiğini hatırlatıyor. Önümüzdeki günlerde açığın daha fazla siteyi etkileyip etkilemeyeceği belirsizliğini korurken, siber güvenlik topluluğu yakından takip ediyor.
Olayın, PHP ekosisteminde güvenlik farkındalığını artırması ve gelecekteki açıklara karşı daha hızlı yanıt mekanizmalarının geliştirilmesine katkı sağlaması bekleniyor. Ancak şu an için en önemli adım, tüm site yöneticilerinin yamayı uygulaması ve sistemlerini güvence altına alması gibi görünüyor.