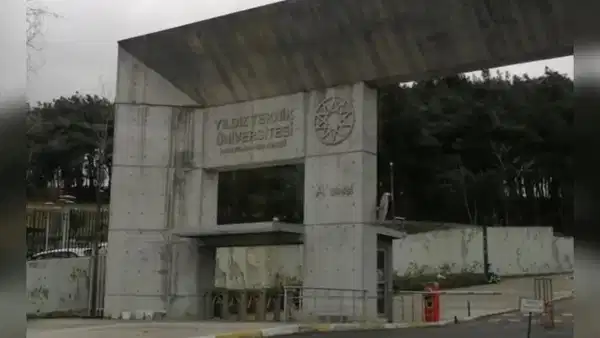
Yıldız Teknik Üniversitesi (YTÜ), sanallaştırma altyapısı ve sunucularına yönelik bir fidye yazılımı saldırısı yaşandığını ve yaklaşık 140 bin öğrenci ile 4 bin 500 personelin verilerinin bu ihlalden etkilenmiş olabileceğini resmen kabul etti. Üniversite yönetiminden yapılan yazılı açıklamada, saldırının tespit edilmesinin ardından ilgili birimlerin harekete geçtiği ve inceleme başlatıldığı belirtildi. Olay, Türkiye'de bir devlet üniversitesinin maruz kaldığı en geniş kapsamlı siber saldırılardan biri olarak kayıtlara geçti.
Saldırının kapsamı ve ilk tespitler
Edinilen bilgilere göre, saldırı üniversitenin sanallaştırma altyapısı üzerinden gerçekleşti. Fidye yazılımı, sistemlere sızarak belirli dosya ve veri tabanlarına erişim sağladı. YTÜ'nün resmi açıklamasında, ihlalin boyutunun tam olarak belirlenmesi için teknik çalışmaların sürdüğü, etkilenen veri kategorilerinin netleştirilmesiyle birlikte kamuoyunun ayrıca bilgilendirileceği ifade edildi. Açıklamada, öğrenci ve personel verilerinin yanı sıra idari ve akademik kayıtların da risk altında olabileceği vurgulandı.
Üniversite, saldırının ardından bazı sistemleri geçici olarak devre dışı bıraktı. Öğrenci bilgi sistemi, e-posta hizmetleri ve bazı iç ağ uygulamalarında erişim sorunları yaşandı. YTÜ, sorunun giderilmesi için siber güvenlik uzmanlarıyla çalıştıklarını ve gerekli adli bilişim süreçlerinin başlatıldığını duyurdu.
140 bin öğrenci ve 4 bin 500 personel risk altında
YTÜ'nün açıklamasına göre, ihlalden etkilenmiş olabilecek kişi sayısı yaklaşık 140 bin öğrenci ile 4 bin 500 personeli buluyor. Bu rakam, üniversitenin mevcut öğrenci ve çalışan sayısıyla büyük ölçüde örtüşüyor. Söz konusu veriler arasında kimlik bilgileri, iletişim bilgileri, öğrenci numaraları, ders kayıtları ve personel özlük bilgileri gibi kişisel verilerin bulunabileceği değerlendiriliyor.
Uzmanlar, bu tür veri setlerinin siber suçlular için kimlik avı, sosyal mühendislik ve dolandırıcılık girişimlerinde kullanılabileceği uyarısında bulunuyor. Öğrencilere ve personele, şüpheli e-postalara, mesajlara ve bağlantılara karşı dikkatli olmaları, kişisel bilgilerini üçüncü kişilerle paylaşmamaları tavsiye ediliyor. Ayrıca, olası bir veri sızıntısı sonrası hesaplarda iki faktörlü kimlik doğrulamanın etkinleştirilmesi öneriliyor.
Fidye yazılımı saldırıları neden artıyor?
Fidye yazılımı saldırıları, son yıllarda dünya genelinde olduğu gibi Türkiye'de de kamu kurumları ve üniversiteler için ciddi bir tehdit haline geldi. Saldırganlar genellikle sistem açıklarını, zayıf parolaları veya oltalama yöntemlerini kullanarak ağlara sızıyor ve ardından verileri şifreleyerek fidye talep ediyor. Üniversiteler, geniş veri tabanları ve görece açık ağ yapıları nedeniyle bu tür saldırıların hedefi olabiliyor.
YTÜ olayı, yükseköğretim kurumlarının siber güvenlik altyapılarının ne kadar kritik olduğunu bir kez daha gözler önüne serdi. Uzmanlar, kurumların düzenli sızma testleri yapması, yedekleme sistemlerini güçlendirmesi ve çalışanlara yönelik farkındalık eğitimleri düzenlemesi gerektiğini belirtiyor. Ayrıca, saldırı sonrası şeffaf bilgilendirme yapılması, etkilenen kişilerin haklarını korumak açısından önem taşıyor.
Hukuki süreç ve KVKK boyutu
Kişisel Verileri Koruma Kurumu (KVKK) nezdinde herhangi bir resmi başvuru yapılıp yapılmadığı henüz netleşmedi. Ancak 6698 sayılı Kişisel Verilerin Korunması Kanunu uyarınca, veri ihlallerinin en kısa sürede ilgili mercilere bildirilmesi gerekiyor. YTÜ'nün açıklamasında, hukuki süreçlerin de titizlikle yürütüleceği belirtildi.
Öğrenci ve personel, yaşanan ihlalin sonuçlarına ilişkin bilgi almak için üniversitenin resmi kanallarını takip etmeye çağrıldı. Üniversite yönetimi, konuya ilişkin gelişmelerin kamuoyuyla paylaşılacağını duyurdu.
Bu olay, yalnızca YTÜ özelinde değil, tüm eğitim kurumları için bir uyarı niteliği taşıyor. Dijitalleşmenin hız kazandığı bir dönemde, kurumların siber dayanıklılığını artırması ve veri güvenliği konusunda proaktif adımlar atması kaçınılmaz hale geliyor. Aksi halde, benzer ihlallerin tekrarlanması ve mağduriyetlerin büyümesi riski bulunuyor.