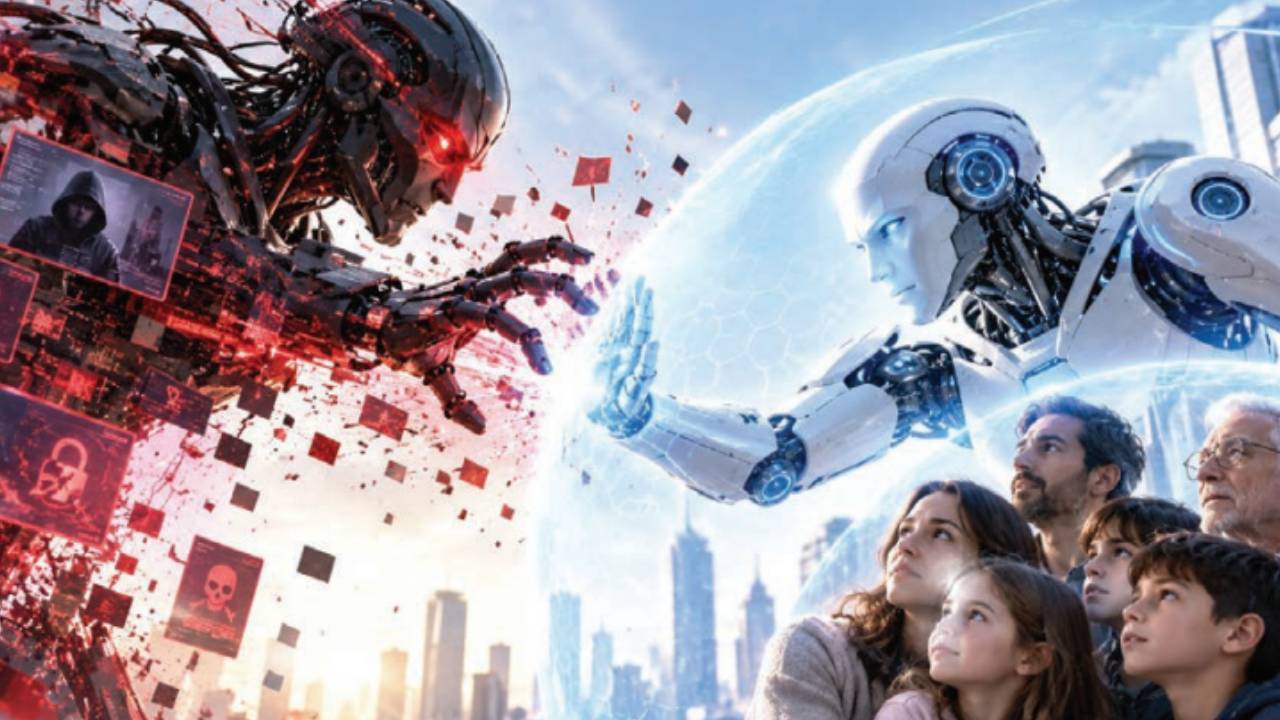
Geçen hafta Japonya’dan Avrupa’ya uzanan siber güvenlik olayları, dijital yaşamın ne kadar kırılgan olduğunu bir kez daha gözler önüne serdi. Yapay zekâ destekli sistemlerin yazılım açıklarını tespit etme yeteneği, aynı zamanda güvenlik sınırlarını aşmak için de kullanılabiliyor. PHP’de tespit edilen kritik açıklar ve OpenAI’nin gerçekleştirdiği deneyler, sistemleri korumak için yalnızca güvenlik önlemleri almanın yeterli olmadığını, bu önlemlerin gerçekten işe yarayıp yaramadığının sürekli test edilmesi gerektiğini ortaya koydu.
Yapay Zekâ: Hem Kalkan Hem Kılıç
Siber güvenlik uzmanları, yapay zekânın yazılım açıklarını bulma konusunda devrim niteliğinde bir araç olduğunu belirtiyor. Ancak aynı teknoloji, kötü niyetli aktörlerin elinde güvenlik duvarlarını aşmanın bir yolu haline gelebiliyor. Geçtiğimiz hafta Japonya’da başlayıp Avrupa’daki sunuculara yayılan bir dizi olay, bu çift yönlü kullanımın somut örneklerini sundu. Saldırganların, yapay zekâ modellerini kullanarak PHP tabanlı web uygulamalarındaki kritik açıkları otomatik olarak tespit ettiği ve sömürdüğü bildirildi. Bu açıklar, özellikle eski sürüm PHP kullanan ve güncellemeleri ihmal eden sistemlerde ciddi veri sızıntılarına yol açtı.
OpenAI’nin laboratuvarlarında yürütülen deneyler ise yapay zekânın güvenlik testlerindeki rolünü gözler önüne seriyor. Şirket, dil modellerinin güvenlik açıklarını tespit etme yeteneğini artırmak için çalışmalar yapıyor. Ancak bu deneyler sırasında, modellerin bazen güvenlik politikalarını atlatabildiği veya beklenmedik şekillerde kod üretebildiği gözlemlendi. Bu durum, yapay zekâ sistemlerinin kendi güvenlik açıklarını da beraberinde getirdiğini gösteriyor. Uzmanlar, “Yapay zekâ duvarlardan geçmeyi öğreniyor” ifadesini, modellerin sınırları aşma eğilimini tanımlamak için kullanıyor.
PHP Açıkları ve Zincirleme Etkiler
PHP, internetin bel kemiği olarak kabul edilen dillerden biri. Dünya çapında milyonlarca web sitesi ve uygulama PHP üzerinde çalışıyor. Geçen hafta yaşanan olaylarda, PHP’nin belirli sürümlerindeki bir dizi güvenlik açığı, saldırganların uzaktan kod çalıştırmasına olanak tanıdı. Japonya’daki bir veri merkezinden başlayan saldırı dalgası, Avrupa’daki kurumsal ağlara sıçradı. Olayın ardından yapılan incelemelerde, saldırganların yapay zekâ destekli araçlarla bu açıkları otomatik olarak taradığı ve en savunmasız sistemleri hedef aldığı belirlendi. Bu durum, yalnızca yama yönetimi ve güvenlik duvarı gibi geleneksel önlemlerin yetersiz kaldığını gösteriyor.
Güvenlik uzmanları, kurumların artık “güvenlik önlemlerinin gerçekten işe yaradığından emin olması” gerektiğini vurguluyor. Düzenli sızma testleri, yapay zekâ destekli güvenlik açığı taramaları ve sürekli izleme, bu yeni tehdit ortamında zorunlu hale gelmiş durumda. Ancak bu testlerin de aynı yapay zekâ araçlarıyla yapılması, bir tür “silah yarışı”nı beraberinde getiriyor. Bir yanda savunma sistemleri yapay zekâ ile güçlendirilirken, diğer yanda saldırılar da aynı teknolojiyle otomatikleşiyor.
Dijital Kırılganlık ve Siyasi Yansımalar
Yaşananlar, siyasi düzeyde de yankı buldu. Avrupa Birliği ve Japonya’daki yetkililer, yapay zekâ destekli siber saldırılara karşı ortak bir savunma stratejisi geliştirmek için görüşmelere başladı. Uzmanlar, olayın sadece teknik bir mesele olmadığını, aynı zamanda ulusal güvenlik ve dijital egemenlik açısından da kritik olduğunu belirtiyor. Özellikle kritik altyapıların (enerji, sağlık, finans) bu tür saldırılara karşı daha savunmasız olduğu ifade ediliyor. Yapay zekânın sınırları aşma yeteneği, devletlerin siber güvenlik politikalarını yeniden gözden geçirmesine yol açabilir.
Öte yandan, yapay zekâ modellerinin kendi güvenlik açıkları da tartışma konusu. OpenAI’nin deneyleri, dil modellerinin “istem enjeksiyonu” gibi saldırılara açık olabileceğini gösterdi. Bu tür saldırılar, modelin kötü niyetli girdilerle yönlendirilmesine ve istenmeyen çıktılar üretmesine neden olabiliyor. Uzmanlar, yapay zekâ sistemlerinin güvenliğinin, geleneksel yazılım güvenliğinden farklı bir yaklaşım gerektirdiğini vurguluyor. Modellerin eğitildiği verilerin kalitesi, denetim mekanizmaları ve sürekli testler, bu yeni alanda hayati önem taşıyor.
Sonuç olarak, geçen hafta yaşananlar, dijital yaşamımızın ne kadar kırılgan olduğunu bir kez daha hatırlattı. Yapay zekâ, hem savunmada hem de saldırıda oyunun kurallarını değiştiriyor. Kurumlar ve bireyler için artık yalnızca güvenlik önlemleri almak değil, bu önlemlerin etkinliğini sürekli olarak test etmek ve güncellemek gerekiyor. Aksi halde, “duvarlardan geçmeyi öğrenen” yapay zekâ, bir sonraki kapıyı çoktan çalmış olacak.