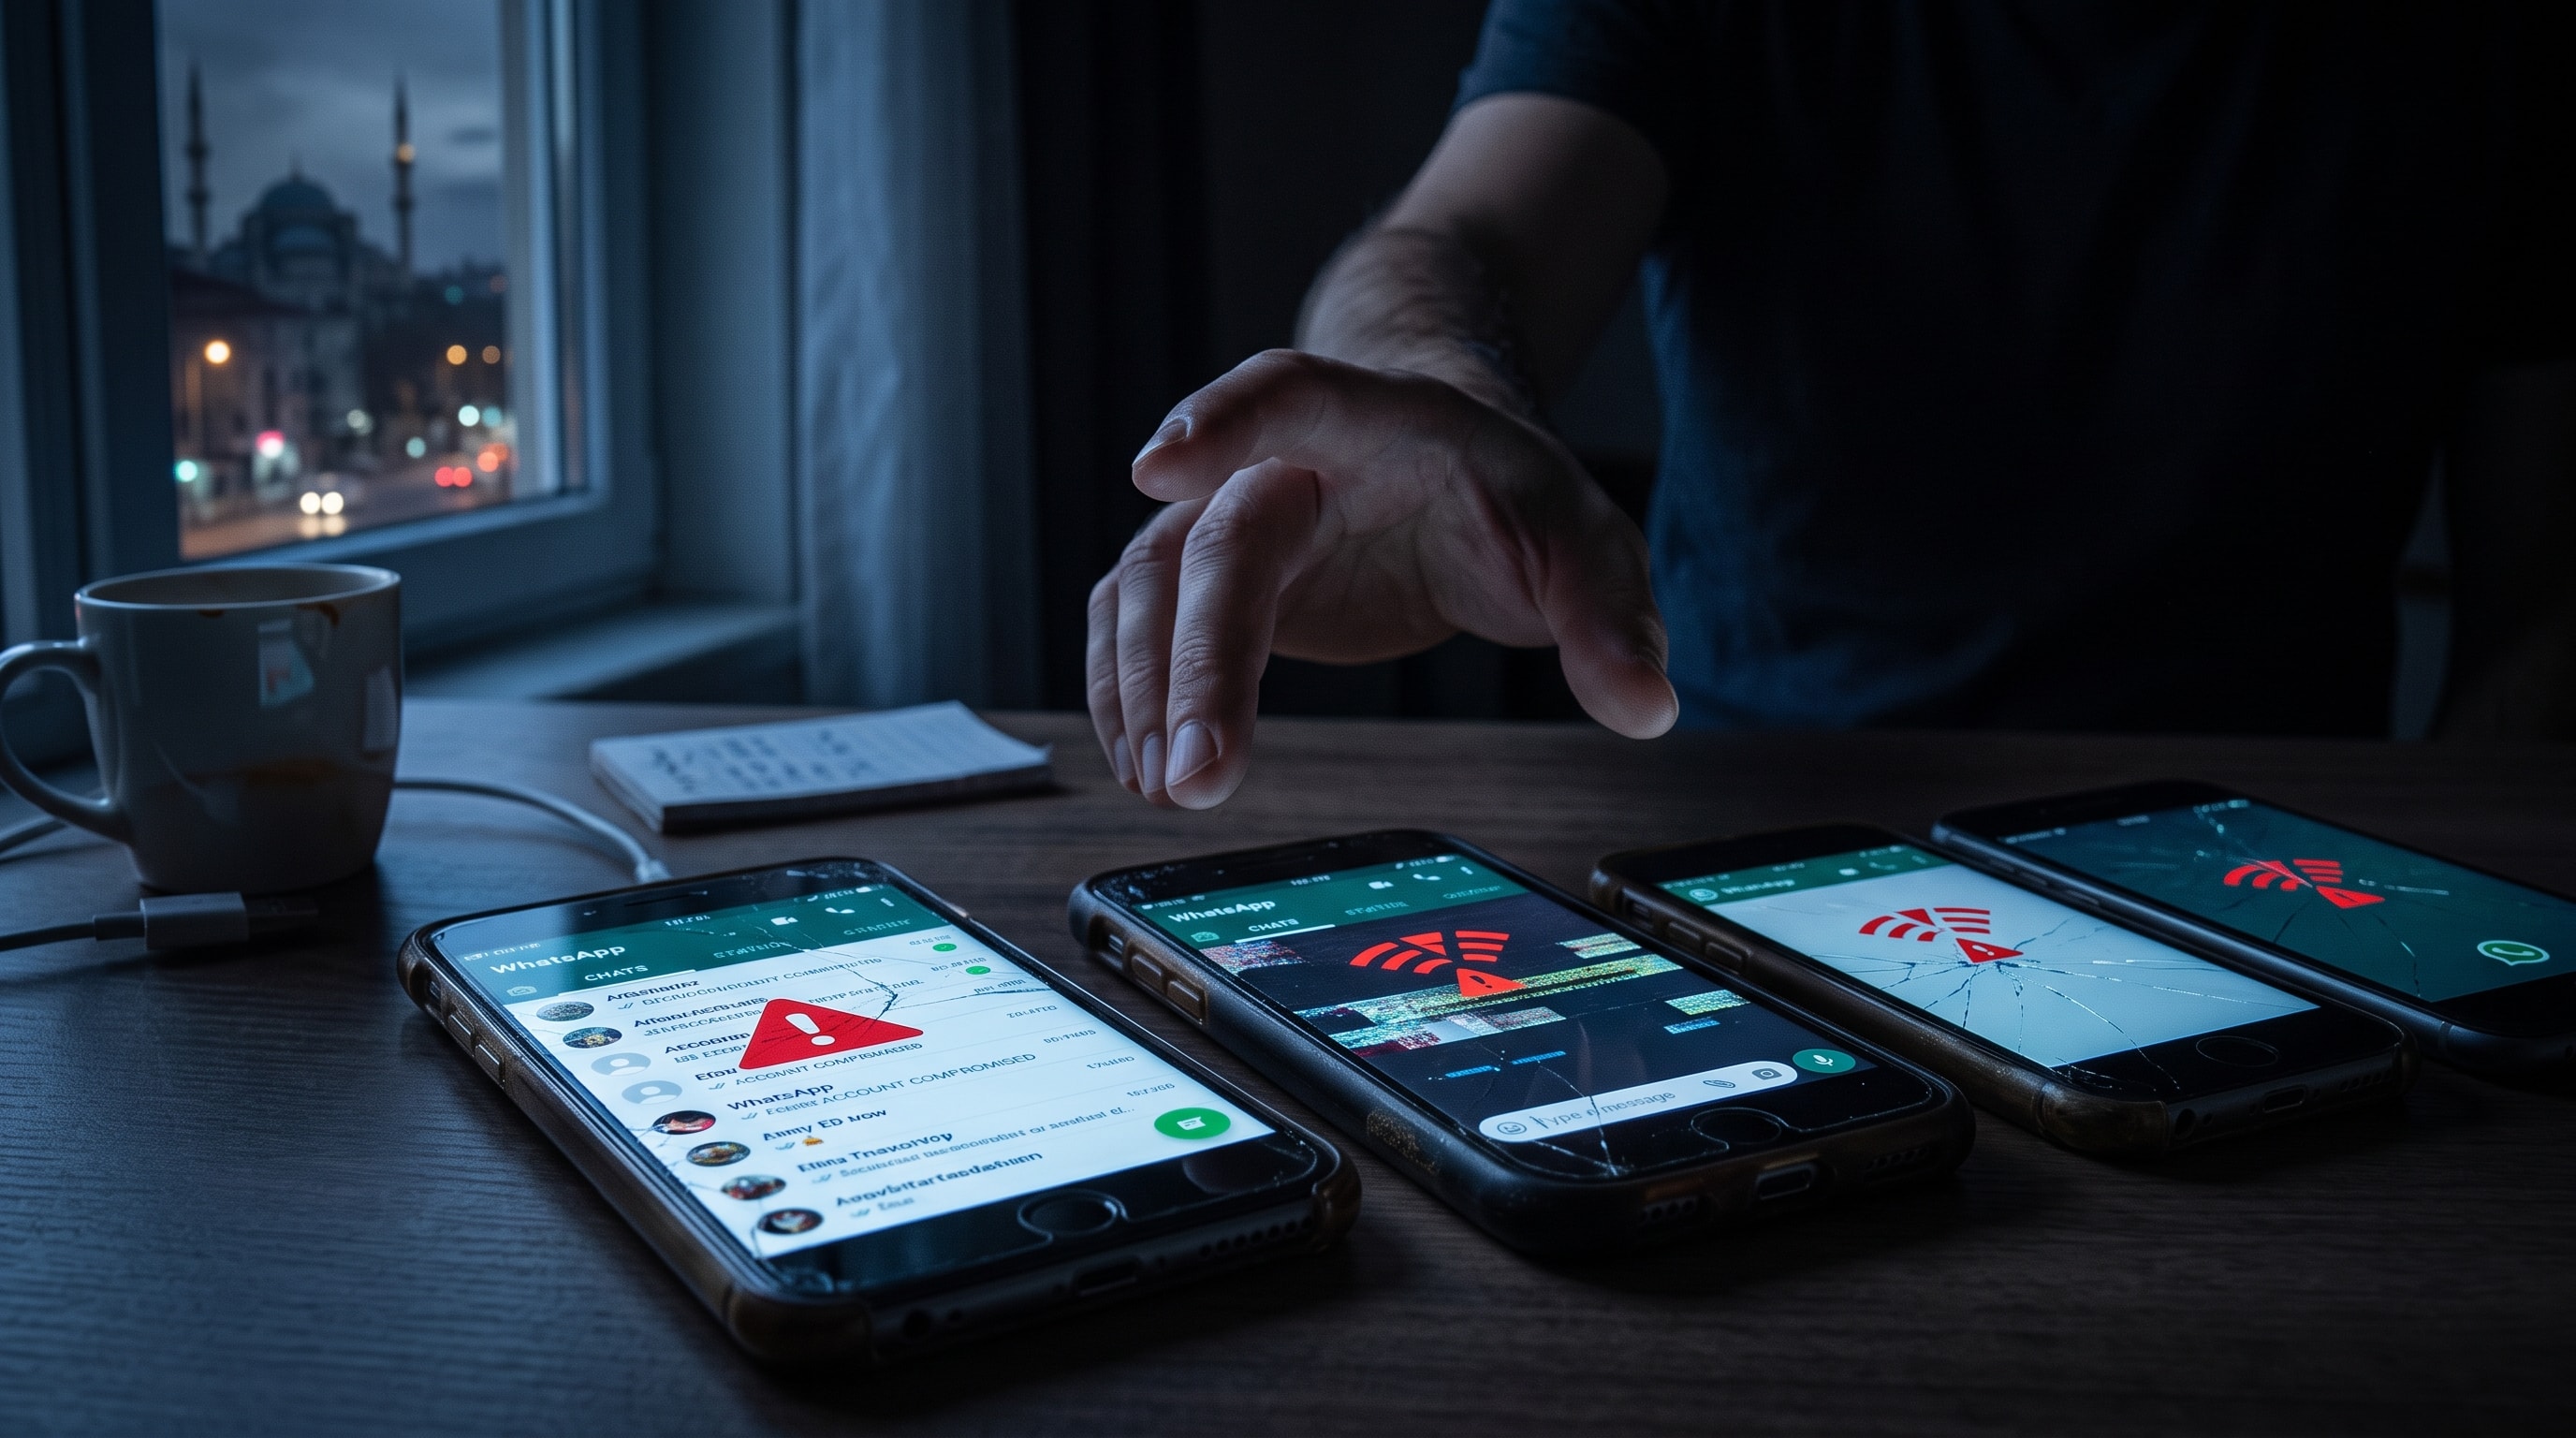
Dünya genelinde gece yarısı saatlerinde binlerce WhatsApp kullanıcısının hesapları siber dolandırıcılar tarafından ele geçirildi. Saldırının, eski iPhone modellerinde bulunan iOS işletim sistemi açığını kullanan organize bir siber suç şebekesi tarafından gerçekleştirildiği belirlendi. Türkiye'de de kullanıcıların sabah saatlerinde hesaplarına erişemediklerini fark etmesiyle panik başladı. Yetkililer, saldırının özellikle iOS 14 ve öncesi sürümleri çalıştıran cihazları hedef aldığını açıkladı.
Saldırı Nasıl Gerçekleşti?
Güvenlik uzmanlarına göre saldırganlar, iOS'ta bulunan bir bellek bozulması açığını (memory corruption) kullanarak kullanıcıların cihazlarına uzaktan erişim sağladı. Ardından WhatsApp uygulamasının oturum bilgilerini çalarak hesapları devraldı. Saldırı, özellikle gece 02:00-04:00 saatleri arasında yoğunlaştı; çünkü bu saatlerde kullanıcıların telefonlarına bakma olasılığı düşük. Ele geçirilen hesaplardan kullanıcının kişi listesindeki herkese sahte mesajlar gönderildi. Bu mesajlarda genellikle "Acil ihtiyacım var, şu IBAN'a para gönderir misin?" gibi ifadeler yer aldı. Bazı durumlarda ise zararlı bağlantılar paylaşılarak daha fazla cihazın ele geçirilmesi hedeflendi.
Türkiye'de Durum
Türkiye'de sabah saatlerinden itibaren sosyal medyada pek çok kullanıcı WhatsApp hesaplarına giriş yapamadıklarını ve arkadaşlarından kendilerine ait olmayan mesajlar geldiğini bildirdi. Konuyla ilgili açıklama yapan siber güvenlik uzmanı Dr. Ahmet Yılmaz, "Bu saldırı, kullanıcıların güncelleme yapmamasını fırsat bilen bir organizedirme operasyonu. Özellikle iPhone 6, 6s, 7 ve 8 gibi artık güncelleme almayan modeller risk altında. Kullanıcıların hemen iki adımlı doğrulamayı etkinleştirmesi ve mümkünse cihazlarını güncellemesi gerekiyor" dedi. WhatsApp Türkiye ofisinden yapılan açıklamada ise "Konuyu yakından takip ediyoruz. Etkilenen kullanıcıların hesaplarını geri almaları için destek ekibimiz çalışıyor. Şüpheli durumda hesabınızı geçici olarak dondurun" ifadeleri kullanıldı.
Küresel Etki ve Alınması Gereken Önlemler
Saldırı yalnızca Türkiye ile sınırlı kalmadı; ABD, Almanya, Hindistan ve Brezilya gibi ülkelerden de benzer şikayetler geldi. Güvenlik şirketi CrowdStrike, saldırının arkasında "Dark Shade" olarak bilinen ve daha önce de benzer iOS açıklarını kullanan bir grubun olduğunu duyurdu. Uzmanlar, kullanıcıların şu adımları acilen atmasını öneriyor:
- WhatsApp'ta iki adımlı doğrulamayı açın.
- iOS işletim sisteminizi en son sürüme güncelleyin (desteklenmiyorsa cihazı değiştirin).
- Bilinmeyen bağlantılara tıklamayın.
- Hesabınıza izinsiz erişim olduğunu düşünüyorsanız, WhatsApp'ı silip yeniden yükleyin ve numaranızı doğrulayın.
- Bankacılık uygulamalarınızda ek doğrulama yöntemleri kullanın.
Yetkililer, saldırının kaynağını tespit etmek için uluslararası düzeyde soruşturma başlatıldığını, Türkiye'de de Siber Suçlarla Mücadele Daire Başkanlığı'nın harekete geçtiğini bildirdi. Saldırıdan etkilenen kullanıcıların sayısının dünya genelinde 100 bini aştığı tahmin ediliyor.
Uzmanlardan Uyarı: Bu Daha Başlangıç Olabilir
Siber güvenlik uzmanları, bu tür saldırıların önümüzdeki günlerde artabileceği uyarısında bulunuyor. Çünkü açığın yalnızca iPhone'larda değil, Android cihazlarda da benzer bir varyantının olabileceği belirtiliyor. Ayrıca saldırganların ele geçirdikleri hesapları daha sonra karanlık web'de sattığı veya fidye için kullandığı biliniyor. Kullanıcıların sosyal mühendislik saldırılarına karşı dikkatli olması, tanımadıkları numaralardan gelen mesajları sorgulaması gerekiyor. Unutulmamalı ki, siber güvenlik zinciri en zayıf halka kadar güçlüdür; bu halka da çoğu zaman güncellenmeyen yazılımlardır.
Bu olay, dijital çağda kişisel verilerin ne kadar kırılgan olduğunu bir kez daha gözler önüne serdi. Devletlerin ve teknoloji şirketlerinin ortak hareket etmesi, kullanıcıların da bilinçlenmesi gerekiyor. Aksi halde benzer saldırılar kapımızda.