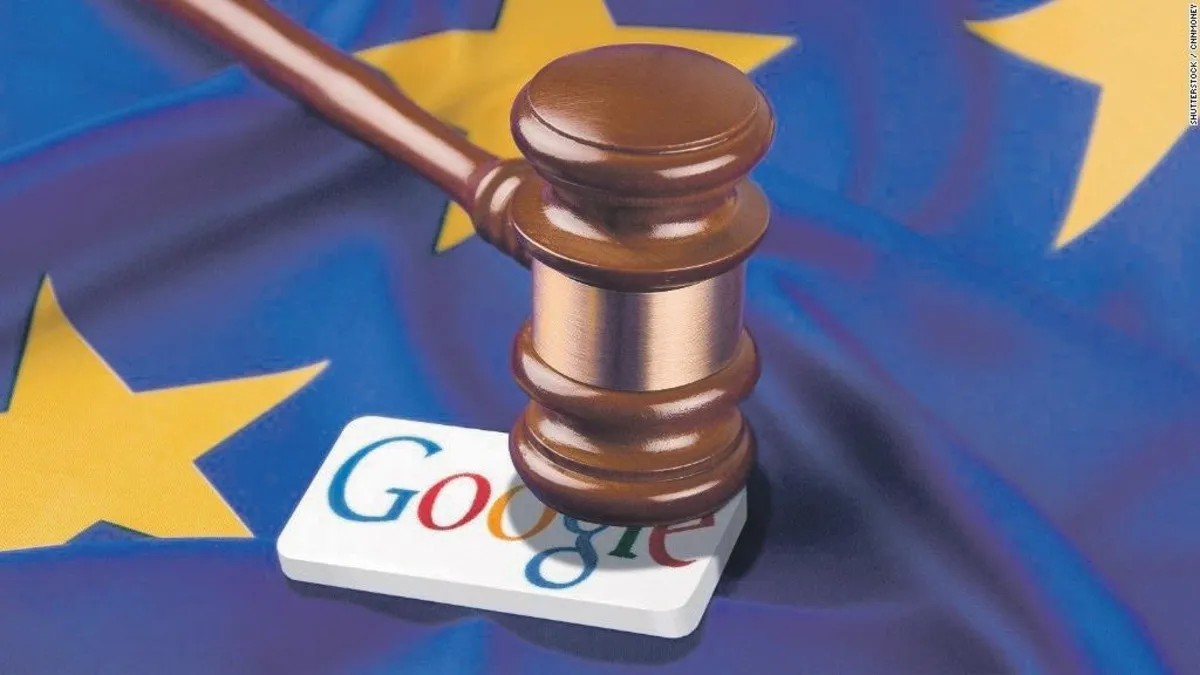
İrlanda Veri Koruma Komisyonu (DPC), Google’ın kullanıcıların konum verilerini Avrupa Birliği (AB) veri koruma kurallarına aykırı şekilde işlediği gerekçesiyle 403 milyon euro para cezası verdi. Karar, AB Genel Veri Koruma Tüzüğü (GDPR) kapsamında alındı ve şirketin veri işleme süreçlerinde şeffaflık ile rıza mekanizmalarını ihlal ettiği belirtildi. Cezanın, Google’ın konum verilerini kullanıcıların açık rızası olmadan topladığı ve reklam hedeflemesi gibi amaçlarla kullandığı iddialarına dayandığı ifade edildi.
İhlalin Detayları ve DPC’nin Gerekçesi
DPC’nin soruşturması, Google’ın Android işletim sistemi ve diğer hizmetleri üzerinden topladığı konum verilerini, kullanıcıların rızasını tam olarak almadan işlediğini ortaya koydu. Özellikle, kullanıcıların konum paylaşımını devre dışı bırakmasına rağmen, şirketin bu verileri çeşitli yollarla toplamaya devam ettiği tespit edildi. DPC, Google’ın veri işleme faaliyetlerinin GDPR’nin 5, 6 ve 12. maddelerini ihlal ettiğini belirtti. Bu maddeler sırasıyla veri işlemenin hukuka uygunluğu, şeffaflık ve rıza gerekliliklerini düzenliyor.
Karar, 2020 yılında başlatılan bir soruşturmanın sonucu olarak alındı. DPC, Google’ın konum verilerini kullanıcıların açık rızası olmadan topladığını ve bu verileri reklamcılık faaliyetlerinde kullandığını tespit etti. Ayrıca, şirketin kullanıcıları veri toplama konusunda yeterince bilgilendirmediği ve rıza süreçlerinin GDPR standartlarına uygun olmadığı vurgulandı. DPC, cezanın yanı sıra Google’a veri işleme uygulamalarını GDPR’ye uyumlu hale getirmesi için belirli bir süre tanıdı.
Google’ın Tepkisi ve Yasal Süreç
Google, karara itiraz edeceğini açıkladı. Şirket sözcüsü, “Kararın ardından yasal süreci başlatacağız ve konum verilerinin işlenmesine ilişkin uygulamalarımızı gözden geçireceğiz” dedi. Google, konum verilerini kullanıcıların rızası doğrultusunda işlediğini savunuyor ve DPC’nin değerlendirmesinin bazı teknik detayları göz ardı ettiğini öne sürüyor. Şirket, son yıllarda veri gizliliği konusunda çeşitli adımlar attığını ve kullanıcılara daha fazla kontrol sunduğunu belirtiyor.
Bu ceza, Google’a yönelik AB’deki en büyük veri gizliliği cezalarından biri olma özelliği taşıyor. Daha önce de Fransız veri koruma otoritesi CNIL, 2019’da Google’a 50 milyon euro, 2021’de ise 150 milyon euro ceza kesmişti. Ayrıca, Avrupa Birliği Adalet Divanı, 2014’te Google’ın “unutulma hakkı” kapsamında bazı arama sonuçlarını kaldırmasını talep etmişti. Bu son karar, AB’nin teknoloji devlerine yönelik veri gizliliği denetimlerini sıkılaştırdığını gösteriyor.
AB’nin Veri Koruma Politikaları ve Teknoloji Şirketleri
GDPR, 2018’de yürürlüğe girmesinden bu yana teknoloji şirketlerine yönelik önemli yaptırımların kapısını araladı. AB, kişisel verilerin korunması konusunda dünyanın en katı kurallarına sahip ve bu kurallara uymayan şirketlere ciddi para cezaları uyguluyor. Google’ın yanı sıra Meta, Amazon ve TikTok gibi devler de çeşitli GDPR ihlalleri nedeniyle cezalandırıldı. Örneğin, Meta’ya 2023’te 1,2 milyar euro ceza kesilmişti.
Uzmanlar, bu cezaların teknoloji şirketlerinin veri işleme politikalarını gözden geçirmelerine yol açtığını belirtiyor. Ancak, cezaların caydırıcılığı konusunda tartışmalar sürüyor. Bazı uzmanlar, para cezalarının şirketlerin cirosuna kıyasla düşük kaldığını ve daha etkili yaptırımların gerekli olduğunu savunuyor. Diğerleri ise bu tür kararların kullanıcı farkındalığını artırdığını ve şirketleri daha şeffaf olmaya zorladığını düşünüyor.
Konum Verilerinin Önemi ve Gelecekteki Etkiler
Konum verileri, dijital reklamcılık ve kişiselleştirilmiş hizmetler için kritik bir kaynak. Google gibi şirketler, bu verileri kullanıcı deneyimini iyileştirmek ve reklam gelirlerini artırmak için kullanıyor. Ancak, veri gizliliği endişeleri arttıkça, kullanıcıların bu verilerin nasıl toplandığı ve kullanıldığı konusunda daha fazla bilgi sahibi olma talebi de artıyor. AB’nin bu kararı, diğer ülkelerdeki düzenleyiciler için de emsal teşkil edebilir. Özellikle ABD ve Asya’daki veri koruma otoriteleri, benzer soruşturmalar başlatabilir.
Google’ın bu cezaya itiraz süreci, dava sürecinin nasıl ilerleyeceğini belirleyecek. Şirket, cezayı ödemek zorunda kalırsa, bu miktar 2023 gelirinin küçük bir kısmına denk geliyor. Ancak, itirazın kabul edilmesi durumunda ceza iptal edilebilir veya azaltılabilir. Karar, aynı zamanda AB’nin dijital egemenlik ve veri koruma konusundaki kararlılığını da yansıtıyor. Google’ın yanı sıra diğer teknoloji şirketlerinin de veri işleme süreçlerini gözden geçirmesi bekleniyor.
Sonuç olarak, bu ceza, kullanıcı verilerinin korunması ve şeffaflık ilkelerinin önemini bir kez daha ortaya koyuyor. AB’nin teknoloji devlerine yönelik denetimleri, dijital çağda gizlilik standartlarının şekillenmesinde belirleyici bir rol oynuyor. Google’ın bu süreçte atacağı adımlar, hem şirketin itibarı hem de kullanıcı güveni açısından kritik olacak.