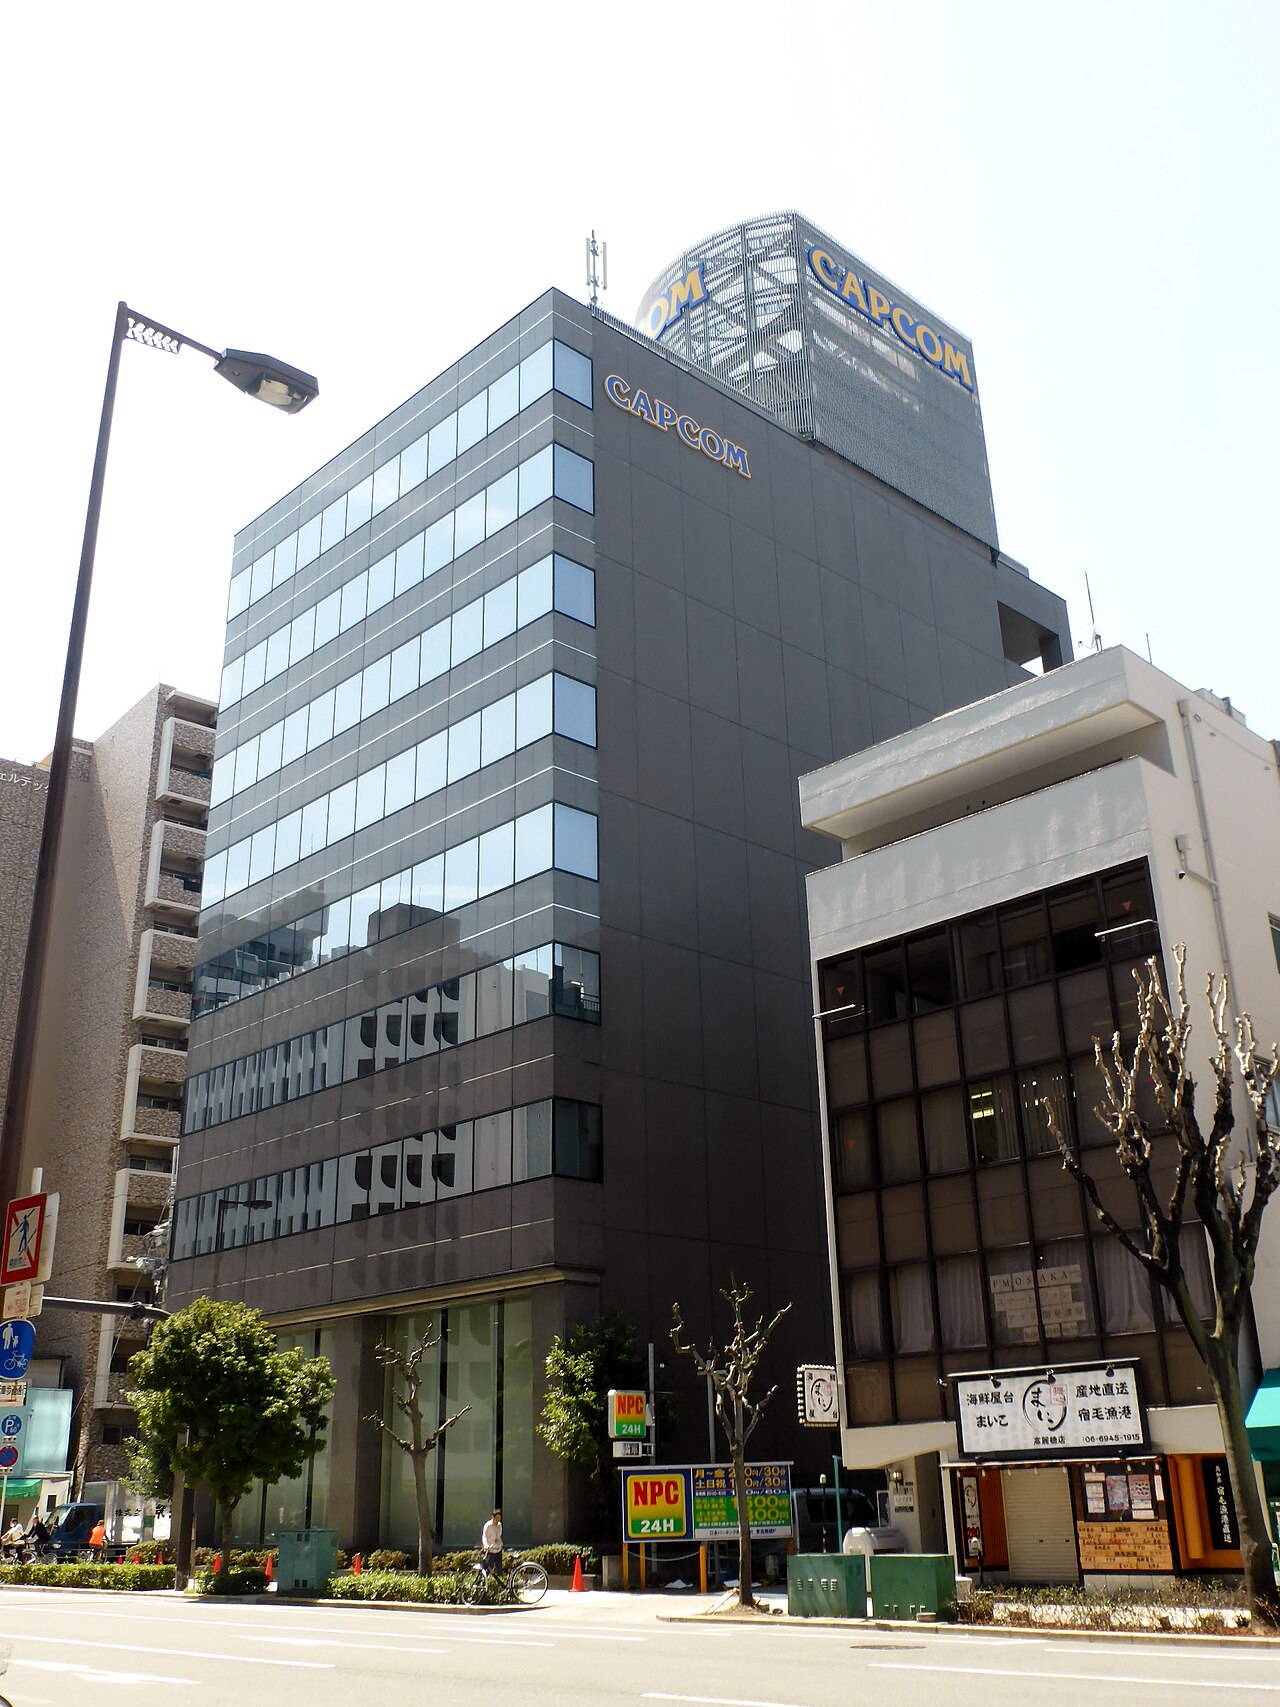
Japon video oyunu devi Capcom, Capcom ID sistemine yönelik bir siber saldırı sonucunda 11,7 milyondan fazla kullanıcının kişisel verilerinin çalındığını açıkladı. Şirket, saldırının fark edilmesinin ardından sistemde güvenlik önlemlerini artırdığını ve olayı araştırmak üzere bağımsız uzmanlarla çalıştığını duyurdu. Saldırı, Capcom'un çevrimiçi hizmetlerinde kullanılan kimlik doğrulama sistemini hedef aldı.
Saldırının Detayları ve Etkileri
Capcom tarafından yapılan resmi açıklamaya göre, saldırganlar Capcom ID sistemine sızarak kullanıcı adları, e-posta adresleri ve şifrelenmiş parolalar gibi hassas bilgilere erişim sağladı. Ancak şirket, kredi kartı bilgilerinin bu saldırıdan etkilenmediğini belirtti. Saldırının ne zaman gerçekleştiği henüz netlik kazanmazken, Capcom'un olayı tespit etmesinin ardından hızla harekete geçtiği ve etkilenen kullanıcıları bilgilendirmeye başladığı ifade edildi. Şirket, etkilenen tüm hesapların parolalarını sıfırlama çağrısında bulundu ve kullanıcılara ek güvenlik adımları önerdi.
Capcom'un Aldığı Önlemler ve Sektör Yansımaları
Capcom, saldırının ardından sistemdeki güvenlik açıklarını kapatmak için çalışmalar başlattı ve iki faktörlü kimlik doğrulama gibi ek güvenlik önlemlerini devreye alma sürecini hızlandırdı. Şirket sözcüsü, "Kullanıcılarımızın güvenliği bizim için her şeyden önemli. Bu tür olayların tekrarlanmaması için tüm sistemlerimizi gözden geçiriyoruz" dedi. Uzmanlar, oyun sektörünün son yıllarda siber saldırıların sıkça hedefi haline geldiğine dikkat çekiyor. Capcom gibi büyük firmaların kullanıcı tabanının geniş olması, saldırganlar için cazip bir hedef oluşturuyor. Bu olay, dijital platformlarda güçlü kimlik doğrulama ve veri şifreleme yöntemlerinin önemini bir kez daha ortaya koydu.
Kullanıcılara Tavsiyeler
Güvenlik uzmanları, Capcom ID hesabı bulunan kullanıcıların derhal parolalarını değiştirmelerini, aynı parolayı başka platformlarda kullanmamalarını ve hesaplarında iki faktörlü kimlik doğrulamayı etkinleştirmelerini öneriyor. Ayrıca, şüpheli e-postalara karşı dikkatli olunması ve Capcom'dan gelmiş gibi görünen sahte bildirimlere itibar edilmemesi gerektiği vurgulanıyor. Şirket, etkilenen kullanıcılara kimlik avı saldırılarına karşı uyarıda bulundu.
Arka Plan: Oyun Dünyasında Siber Güvenlik
Capcom, daha önce de 2020 yılında büyük bir siber saldırıya maruz kalmış ve bu saldırıda şirketin iç belgeleri ve çalışan bilgileri çalınmıştı. O dönemde saldırının arkasında Ragnar Locker fidye yazılımı çetesi olduğu belirlenmişti. Son olay, oyun endüstrisinin siber tehditlere karşı ne kadar kırılgan olduğunu gözler önüne seriyor. Uzmanlar, şirketlerin yalnızca saldırı sonrası değil, önleyici güvenlik stratejileri geliştirmesi gerektiğini belirtiyor. Capcom'un bu saldırıya nasıl yanıt verdiği ve gelecekte benzer olayları önlemek için atacağı adımlar, sektördeki diğer firmalar için de ders niteliği taşıyacak.